lunes, 27 de septiembre de 2021

CÓMO LLEVAR A CABO LA ORGANIZACIÓN DE UNA EMPRESA: 3 PILARES BÁSICOS PARA CONSEGUIRLO

Llevar a cabo la organización de una empresa no es una tarea fácil. Depende de cómo se encuentre la gestión de la empresa por dentro puede ser una tarea ardua o un proceso más sencillo de conseguir.

Pero la pregunta es, ¿por dónde empezar?, ¿Qué es lo primero que se debería hacer para llevar a cabo la organización de una empresa?

Si a mí me encargasen la labor de organizar una empresa, yo me centraría en 3 grandes pilares básicos:


Identificar y analizar los procesos de trabajo, primer pilar para la organización de una Empresa

Identificar procesos

Identifica para cada departamento o área de tu empresa los diferentes procesos que componen sus actividades:

  • administración
  • compras
  • producción
  • ventas

Depende de cómo de grande sea tu organización tendrás más o menos departamentos y por consiguiente más o menos procesos en cada una de ellas.

De todas las actividades que se realizan en cada una de estas áreas deberás de saber cuál o cuáles componen un proceso.

Lo importante de esta parte es que tengas claro que es un proceso y saber identificarlos en tu empresa.

Imagina una empresa que distribuye productos de alimentación y tiene dentro del área de ventas las siguientes actividades:

  • llamada de cliente para solicitar productos de alimentación
  • entregas de albaranes de venta a clientes
  • organizaciones de rutas
  • carga de vehículo con la mercancía
  • entregas de albaranes de venta en oficina
  • revisión de mercancía con el pedido del cliente

De estas actividades quizás se podrían extraer de forma somera dos grandes procesos: “preparación de un pedido” y “entrega de un pedido”.

Dentro del proceso de “preparación de un pedido” se encuentran estas actividades:

  • llamada de cliente para solicitar productos de alimentación
  • organización de rutas
  • carga de vehículo con la mercancía
  • revisión de mercancía con el pedido del cliente

Y para el proceso “entrega de un pedido” se encuentran estas actividades:

  • entrega de albaranes de venta a clientes
  • entrega de albaranes de venta en oficina

Esto es un ejemplo que te he puesto a groso modo.

Tú sabrás identificar bien las actividades que componen cada proceso dentro de tu organización.

Esta primera parte es importante que le dediques tiempo y lo hagas bien ya que te va a condicionar una gran parte de la estructura y organización del trabajo posterior.

Esta primera parte se puede resumir gráficamente así:


Analizar los procesos

Una vez que tengas identificado cada proceso lo que debes hacer es estudiarlos.

Uno a uno.

Esto es una labor dura y que requiere tiempo así que puedes solicitar ayuda a las personas que tú creas que están más preparadas para hacer esta tarea.

Los responsables de cada proceso a priori pueden parecer las personas más idóneas para hacer esta labor pero si los seleccionas a ellos, no les dejes solos a ellos haciendo esta labor.

¿Por qué?

Pues porque ellos tendrán sus propios “vicios” o visión de su proceso y puede que no entren en ciertos detalles de ciertas actividades.

O se pasen por alto algún control o paso dentro del proceso ya que pueden dar por hecho muchas cosas que otra persona no lo haría.

El propósito de este trabajo es que puedas estudiar todo el flujo de esos procesos.

Desde que comienzan hasta que terminan.

Debes tener muy claro el propósito de cada proceso y estudiar si las actividades que se llevan a cabo dentro del proceso y los controles que existen cubren este propósito.

La mejor herramienta que puedes usar para estudiar estos procesos es una ficha de procesos que te ayudará a realizar una caracterización de procesos.

Si utilizas una ficha de proceso estudiarás para cada uno de ellos lo siguiente:

Una vez que hayas realizado este estudio podrás preguntarte para cada proceso:

¿se puede mejorar el control de este proceso con algún documento de control?

¿alguna parte del proceso se podrá automatizar?

¿se podrá eliminar algún paso del proceso sin que ponga en riesgo la actividad que se está realizando?

Si has respondido que sí a alguna estas preguntas e implementas la solución, estarás ahorrando dinero y/o tiempo a la empresa.

Y con eso ya estarías cumpliendo el objetivo de este trabajo que es la organización de una empresa.

Documentar procesos

La organización de una empresa se consigue con mucho control de procesos y documentar dichos procesos.

Los procesos que no se documentan raro es el caso que se hagan de la misma forma por parte de los empleados.

Por lo tanto, si quieres conseguir una estandarización de procesos en tu organización documenta tus procesos mediante procedimientos de trabajo.


Existen diferencias entre lo que es un proceso y un procedimiento, si quieres saber cuáles son te recomiendo que leas este artículo diferencia entre proceso y procedimiento.

Si has estudiado los procesos mediante una ficha de procesos tendrás mucho trabajo realizado para documentarlos.

¿Qué consigues documentando los procesos? Pues entre otras cosas:

el asegurarte de que se deja por escrito el cómo se deben de ejecutar los procesos

ahorro de tiempo en incorporaciones de personal

evitar riesgos cuando algún trabajador con mucho know-how de la organización se va y con él toda esa sabiduría, esa forma de hacer las cosas.

Como ves cualquiera de ellas conlleva a mejorar la organización de una empresa.

Registros de control

Son una parte importante dentro de cualquier proceso.

Son los documentos que, por regla general, verifican y evidencian que se está llevando a cabo una actividad importante dentro del proceso.

Normalmente con los registros de control se garantiza que se cumple el propósito de cada proceso de trabajo.

Establecer registros de control eficientes llevarán a mejorar mucho la organización en una empresa ya que mantienes controlado un proceso crítico y conoces su resultado.

Registro de control en un proceso de producción de zumos

Imagina una empresa que produce zumos de naranja para la venta en establecimientos hoteleros.

El proceso de producción de zumos tendrá el propósito de realizarse de la forma más eficiente posible obteniendo el máximo rendimiento de cada naranja.

Bien, pues en este proceso un registro de control completamente necesario será un documento que se podrá llamar “registro de producción diaria” o algo muy similar para controlar los kilos de naranja utilizados y los litros de zumo obtenidos.

De esa forma se conocería de forma exacta el rendimiento que se le saca a cada kilo de naranja exprimida.

Registro de control en un proceso de mantenimiento correctivo de equipos médicos

Imagina ahora una empresa que se dedica a realizar mantenimientos correctivos de equipos médicos que vende a sus clientes.

Uno de esos procesos y además crítico es el tiempo de respuesta desde que el cliente comunica una avería en sus equipos hasta que el técnico de la empresa se presenta en las instalaciones del cliente para repararlo.

Bien, pues en este proceso, un registro de control muy importante será un documento tipo “tiempo de respuesta en averías” o algo muy similar para controlar el tiempo que se tarda desde que el cliente avisa de una avería hasta que el técnico se presenta en las instalaciones del cliente.

Indicadores de gestión

Los indicadores de gestión son métricas que ayudan a medir el rendimiento de los procesos.

Con un indicador de gestión se puede conocer si los procesos están teniendo un buen resultado o de lo contrario están por debajo de lo que se espera de ellos.

Y esto sin duda, representa otra forma de mejorar la organización de una empresa.

En muchas ocasiones el resultado de un registro de control es la mejor evidencia para establecer un indicador de gestión.

Simplemente debes de transformar el resultado periódico de ese registro de control en una métrica.

En el ejemplo anterior para el control de la producción de zumos el indicador podría ser este:

En este caso estamos definiendo un indicador de gestión en la que se obtiene por un lado los mililitros de zumo obtenido y los dividimos entre los kilos de naranja exprimida.

Son dos unidades de medida distintas y se están dividiendo (mililitros y kilos), por lo tanto, el resultado es una ratio.

En el otro ejemplo que se controlaba el tiempo de respuesta en personarse en las instalaciones del cliente, el indicador podría ser este:


En este caso es una única unidad de medida y por lo tanto se trata de un valor numérico absoluto.

Cuando se trabajan con estas métricas e indicadores podemos obtener tres tipos de unidades de medida:

  • Valor absoluto = si trabajamos con una única unidad de medida de un número entero o decimal.
  • Valor porcentual = si trabajamos con una única unidad de medida presentadas en un cociente (numerador y denominador)
  • Valor ratio = si trabajamos con dos unidades de medida distintas presentadas en un cociente (numerador y denominador)

El valor numérico de estos indicadores deberá ser aquel que te sirva para decidir si el rendimiento de los procesos está en el nivel que tú esperas de ellos, por encima o por debajo.

Por lo tanto, no te marques un único valor para tus indicadores.

Trabaja por el contrario con un rango de tres valores: Valor mínimo, valor esperado, valor mejorado.

Si quieres saber más sobre indicadores de gestión he preparado un artículo muy completo para ello.

Eficiencia y productividad

Si has seguido con detalle los pasos que te he indicado hasta ahora habrás:

  • Hecho un estudio en profundidad de todos tus procesos
  • Identificado los registros de control necesarios para cumplir el objetivo de cada proceso.
  • Documentado tus procesos
  • Identificado y establecido los indicadores necesarios para conocer el rendimiento de cada proceso.

Derivado de todo lo anterior, estoy seguro que habrás identificado:

  • Muchos aspectos para mejorar
  • Errores de procesos,
  • Quizás repeticiones de trabajos,
  • Ineficiencia al realizar tareas
  • y más aspectos que dejan a tu organización un amplio margen de mejora.

Estas situaciones se denominan “no conformidades” desde un punto de vista de un sistema de gestión de la calidad.

El estudio de no conformidades es la base para llevar a cabo una mejor organización de una empresa.

Si estudias de raíz cada uno de estos errores y estableces una acción para que esa situación no vuelva a ocurrir conseguirás mejorar la gestión y organización de tu empresa.

La metodología para estudiar estos errores es la que te voy a comentar a continuación.

Estudio de no conformidades

Una no conformidad es una situación que ocurre, un fallo en el que se incumple algún proceso establecido en la organización.

Cada no conformidad detectada en una organización es una oportunidad para mejorar el proceso que se ha visto afectado como consecuencia de dicha no conformidad.

Por lo tanto, una conformidad puede ser:

  • Un incumplimiento en la forma que se ha establecido de ejecutar un proceso.
  • Un incumplimiento de algún requisito de cliente o un requisito legal.

Pero también existen incumplimientos no parte de tu organización, sino también por parte de tus proveedores.

Este incumplimiento puede hacer que impacte de manera negativa al producto o servicio que entregas al mercado.

Y por lo tanto es algo que también debes de tener en cuenta a la hora de llevar a cabo la organización de tu empresa.

Existen por tanto tres fuentes principalmente por las cuales aparece una no conformidad:


Una vez que hayas detectado la no conformidad lo importante es dedicarle el tiempo suficiente para estudiar lo que ha ocurrido y establecer una acción para evitar que vuelva a suceder.

Los pasos que debes seguir para ello son los siguientes:

  • Describir la no conformidad: redacta lo ocurrido con el máximo detalle posible para que se entienda qué ha ocurrido.
  • Establecer una corrección: corregir esa situación a corto plazo y revertirla para convertirlo en “situación conforme”.
  • Estudiar la causa raíz: debes investigar qué ha ocurrido para llegar a la causa raíz que ha originado la no conformidad.
  • Establecer la acción correctiva: aplicar una solución, una acción correctiva que ataque la causa raíz del problema detectado y evitar así que vuelva aparecer en un futuro.
  • Seguir la eficacia de la acción correctiva: debes de hacer un seguimiento a la acción correctiva que has aplicado para verificar que, efectivamente, esa acción ha eliminado la causa raíz del problema y no se ha vuelto a suceder una situación parecida.

Si quieres aprender más acerca de esta metodología para estudiar y tratar las no conformidades he preparado un artículo muy completo a ello.

Identificar a las personas que están desarrollando los procesos, segundo pilar para la organización de una empresa

Organigrama funcional

Cuando hago consultoría en una empresa y voy a trabajar la parte de competencias de las personas lo primero que pido es un organigrama funcional de la organización.

Es la forma más ordenada que he visto de poder conocer cuál es la plantilla de una empresa desde un punto de vista de los puestos de trabajo y funciones dentro de la empresa.

El propósito de esto es poder relacionar la jerarquía funcional de los trabajadores en el organigrama con la descripción posterior de sus puestos de trabajo.


Una vez que hayas realizado esto el siguiente paso es tener una descripción del puesto de trabajo de cada uno de los puestos jerárquicos que aparecen en el organigrama.

Descripción de puestos de trabajo y competencias

Hacer una descripción de puestos de trabajo ayudará a la organización de una empresa ya que tendrás definido el qué actividades se deben llevar a cabo y las competencias que debe poseer una persona que ocupe dicho puesto.

Es tan importante una cosa como la otra.


Para la descripción de las tareas puedes hacerlo de forma general en el que detallas todas las actividades o realizar esta descripción por procesos.

Por ejemplo, imagínate que estas describiendo las tareas que debe realizar el puesto de trabajo de un “instalador eléctrico”.

Puedes comenzar a detallar todas las tareas que realiza como la coordinación con otros compañeros, la revisión de los materiales antes de comenzar a instalar, la comunicación a su superior de cualquier duda la hora de continuar una instalación, etc.

O puedes detallar todas estas tareas por procesos:

Antes de llevar a cabo una instalación:
  • Tarea 1

  • Tarea 2

  • Tarea 3
Durante una instalación:
  • Tarea 1

  • Tarea 2

  • Tarea 3
Después de una instalación:
  • Tarea 1

  • Tarea 2

  • Tarea 3
Una vez que hayas descrito todas las tareas debes pasar a describir las competencias que debe tener la persona que desarrolla ese puesto de trabajo.

Para describir estas competencias debes tener en cuenta:

  • Educación de la persona (formación reglada y no reglada necesaria)
  • Experiencia previa en un puesto similar
  • Habilidades (sociales, destrezas requeridas del puesto) / características personales
Adecuar la persona al puesto de trabajo

Después de haber identificado los puestos de trabajo en tu organización y los hayas descritos comprueba si las personas que lo desarrollan son las ideales para dichos puestos de trabajo.

Nunca lo hagas al revés, es decir adecuar el puesto a la persona.

El puesto de trabajo es el que marca las tareas y competencias que debe tener una persona que desarrolle un puesto de trabajo.

Muchas veces esta adecuación no es la idónea en una empresa y derivado de ello vienen muchos problemas, errores, trabajos mal realizados, ineficiencias en la terminación de tareas, etc.

Si detectas que alguna persona de tu empresa no tiene todas las competencias que debería para desarrollar su puesto de trabajo debes de aportarle la formación / capacitación que le hace falta.


Conocer el resultado económico de la organización, tercer pilar para la organización de una empresa

Sin duda la parte económica es uno de los aspectos que debes estudiar para llevar a cabo la organización de una empresa.

Conocer cuáles son los ingresos de una empresa, cómo está compuesta la facturación y los gastos que tiene representan este tercer pilar que te propongo para que lo estudies en tu organización.

Identificación de ingresos

Los ingresos es la gasolina de cualquier empresa.

Sin ingresos y clientes no existe empresa que valga.

Si quieres estudiar los ingresos de una organización yo tendrían en cuenta varios factores:

  • El importe de la facturación actual.
  • El historial de la facturación.
  • La previsión de la facturación futura.
Importe de la facturación actual

Solicita al departamento de contabilidad un informe con la facturación actual de tu organización.

Bajo mi punto de vista la facturación actual de una empresa no es solo la facturación del mes anterior cerrada, sino la facturación que ha tenido a lo largo del año en curso.

Así que yo también solicitaría esta facturación para poder tener datos económicos durante el transcurso del año actual que estás analizando.

Una vez que tengas la facturación actual de lo que va de año divide ese importe total entre los meses trascurridos de ese año y así tendrás la facturación media mensual.

Una parte importante dentro del estudio de la facturación de una empresa es conocer la distribución de la facturación entre sus clientes.

Es decir, conocer qué porcentaje de facturación tiene cada uno de los clientes.

¿Y por qué es importante realizar este estudio?

Porque en muchas ocasiones existen una concentración de facturación muy elevada en 2 o 3 clientes de una empresa.

Y cuando te hablo de elevada te digo que el 75% de la facturación se concentra en 2 clientes.

¿Qué pasaría si alguno de esos 2 clientes se pierde?

Es uno de los riesgos que tienen algunas de las empresas con las que he tenido la oportunidad de trabajar.

Por este motivo el realizar un análisis de riesgos y oportunidades es una labor tan necesaria realizar en una organización.

Historial de la facturación

Si tienes el dato de la facturación actual deberías de tener también el dato de la facturación histórica.

Para de esta manera, saber cómo ha evolucionado la empresa.

Si obtienes un histórico de facturación mensual de los últimos tres años por ejemplo podrás saber si la trayectoria de la facturación de tu empresa ha tenido una senda ascendente, descendente o estable durante este tiempo.

Previsión de la facturación futura

Tener una previsión de la facturación futura es un ejercicio que dará cierta tranquilidad a tu empresa.

Prever como estará la tesorería de tu empresa te servirá para decidir posibles inversiones tanto en equipos como personas.

La mejor herramienta y más sencilla que conozco para hacerlo es mediante un plan de tesorería.


Con este plan de tesorería estudiarás los cobros y pagos futuros que tendrá tu organización.

En el detalle de los cobros una parte importante será el conocer qué tipos de clientes tiene tu organización.

¿Tu cartera está compuesta por clientes recurrentes a los cuales les prestas un servicio o entregas un producto periódico?

¿O por el contrario debes buscar constantemente clientes nuevos?

Al realizar un plan de tesorería la parte más complicada es hacer esta estimación de cobros.

Los pagos es lo más fácil de identificar y de estimar.

Identificación de gastos

Los gastos de una empresa representan las partidas económicas en las cuáles suele ser más fácil actuar.

De hecho, en muchas ocasiones es necesario hacerlo ya que existen gastos innecesarios en las organizaciones.

¿Y cómo saber si es posible reducir gastos?

Pues estudiando todos los gastos que tiene tu empresa.

La contabilidad te podrá decir todos los gastos que tiene tu organización.

Comienza estudiando los gastos fijos que son los que suelen asfixiar a las empresas sobre todo en momentos de crisis.

He visto en varias ocasiones como existen determinados gastos que se pagan de forma recurrente de una forma completamente ineficiente.

Por ejemplo, gastos de alrededor de 1.000€ al mes en una campaña publicitaria digital que no está nada optimizada y que los usuarios cuando hacen clic en el anuncio aterrizan a una página web muy obsoleta y sin ninguna llamada a la acción.

Es curioso como este tipo de gastos al estar asumidos por el gerente, presidente o responsable de la empresa están “normalizados” y no se ven como una pérdida de dinero.

En cambio, cuando se les ofrece la posibilidad de eliminar ese gasto que no está ofreciendo resultados e invertirlos de diferente manera es cuando se mira con lupa la cantidad nueva que se va a invertir.

Esos gastos “normalizados” y que son completamente ineficientes son los que tienes que ser capaz de identificar para eliminarlos o sustituirlos por otros que realmente representen una inversión para la empresa.

Una vez que estudies los gastos fijos pasa a estudiar los variables y utiliza la misma filosofía de optimizar todo lo que puedas ese gasto variable.

Resultado económico

El resultado económico es lo verdaderamente importante para una empresa desde un punto de vista económico.

Lo importante no es cuánto factura una empresa sino cuánto beneficio tiene.

Y este resultado económico es, en mayor o menor medida, la consecuencia final de haber realizado una buena organización de una empresa.

Cualquier mejora representa un ahorro en tiempo o dinero.

Y todo eso repercute en el resultado económico de una empresa.

Esta información también la puedes obtener de la contabilidad y es lo que realmente se mira mes a mes, año a año por los gerentes, propietarios y responsables de las empresas.

Como bien sabes, sólo hay dos formas de mejorar el resultado económico de una empresa:

  • aumentando los ingresos
  • disminuyendo los gastos

O también realizando una combinación de ambas cosas.

Si has realizado un buen estudio de los ingresos y gastos de tu organización el resultado económico debería de mejorar.

Bueno, pues hasta aquí lo que quería contarte acerca de cómo llevar a cabo la organización de una empresa basándote en estos tres grandes pilares que te he descrito.

Y ahora te toca a ti responderme, ¿Qué otro pilar o asunto estudiarías para mejorar la organización de una empresa?

Foto: ring binders aligned organization

Fuente fotografía: Pixabay

Fuente bibliográfica: Elaboración propia

Tomado de: https://iveconsultores.com/

ISO 9001, LOS PRINCIPIOS DE LA ISO 31000 PARA ADECUAR LA GESTIÓN DE RIESGOS

En la próxima versión de la ISO 9001 que sale a la luz este año exigirá una gestión de riesgos como se está trabajando durante estos últimos meses.

Uno de los estándares que se puede utilizar es la ISO 31000 que es una norma que establece los principios para implementar, diseñar y mantener una gestión de riesgos ordenada y transparente de cualquier forma de riesgo y en cualquier entorno o contexto.

La norma ISO 31000 define al riesgo refiriéndose tanto a las situaciones positivas de riesgo (oportunidades) como negativas (pérdidas).

En este sentido y como hemos podido comprobar, la ISO 31000 puede adaptarse a cualquier tipo de riesgo ya sea de infraestructura, financiero, operación o de mercado.

Esta generalización de riesgos supone que esta norma no está enfocada para otro tipo de Sistema de Gestión ni para un grupo de organizaciones o sector puntal. Realmente ha sido pensada para ofrecer una estructura de mejores prácticas para aquellas actuaciones vinculadas con la gestión del riesgo.

Asimismo, para las organizaciones que tienen que usar una metodología de gestión de riesgos, es una herramienta muy útil porque les permite añadir numerosos Sistemas de Gestión.

El objetivo de ISO 31000 es el de facultar todas las tareas estratégicas, de gestión y operaciones de una empresa a través de funciones, proyectos y procesos alineados a un conjunto común de fines sobre gestión de riesgos.

La estructura de esta norma está compuesta de tres elementos clave para que la gestión de riesgos sea transparente, sistemática, efectiva y creíble. Los elementos de los que hablamos son:
  • Elementos principales de la gestión de riesgos.
  • Entorno de trabajo para la gestión de riesgos.
  • Desarrollo de gestión de riesgos.
Principios de ISO 31000 para la gestión de riesgos
  • Originar y cuidar el valor.
  • Incluirse en todos los proceso de la empresa.
  • Formar parte de todos los procesos de toma de decisiones.
  • Englobar totalmente la incertidumbre.
  • Tratarse de un método sistemático, estructurado y oportuno.
  • Basarse en la mejor información de la que se disponga.
  • Relacionarse tanto al contexto como al perfil de riesgos de la empresa.
  • Tener en cuenta factores humanos y culturales.
  • Ser una normativa transparente e inclusiva.
  • Tratarse de un estándar dinámico, interactivo y sensible al cambio.
  • Facilidad para llevar a cabo la mejora continua.
Marco de trabajo para la gestión de riesgos con ISO 31000

Este segundo elemento fundamental podemos llamarlo “marco de trabajo o marco de referencia”, cuyo fin es incluir el proceso de gestión de riesgos en el corazón de la empresa.

Según la norma, se recomienda implementar, desarrollar y mejorar de forma continuada este marco de referencia, para poder incluir y adaptar el proceso de gestión de riesgos en la alta dirección, gestión, informes de procesos, políticas, en la estrategia organizacional, en la planificación, cultura de la empresa y valores de la misma.

Este marco de trabajo sigue las directrices del ciclo PHVA, precedido de una etapa de mandato y compromiso de la dirección.
La ISO 31000 es un estándar internacional que se constituye como herramienta para gestionar los riesgos. 
La norma cuenta con una serie de mandatos que la alta gerencia debe cumplir para asegurar la eficacia en la gestión de riesgos. Para ello es fundamental que la gerencia se comprometa y lleve a cabo una planificación estratégica rigurosa.

Estos mandatos de los que hablamos pueden resumirse en:
  • Definir y firmar la política de gestión de riesgos.
  • Constituir unos indicadores de desarrollo que vayan alineados con los de la empresa en cuestión.
  • Asegurar el alineamiento de los fines de la gestión de riesgos con las estrategias y objetivos de la entidad.
  • Reafirmar las conformidades de tipo legal y regulatoria.
  • Designar responsabilidades en relación a las diferentes áreas y niveles de la organización.
  • Asegurar que se disponen de todos los recursos necesarios para llevar a cabo correctamente la gestión de riesgos.
  • Comunicar los beneficios de la gestión de riesgos a todas las partes interesadas.
  • Garantizar que se mantiene el marco de trabajo adecuado en la organización.
Proceso de gestión de riesgos

El tercer elemento clave de ISO 31000 es el proceso de gestión de riesgos. Este proceso cuenta con tres etapas: análisis y evaluación de riesgos, establecimiento del contexto, evaluación de riesgos, constituida por la identificación y el tratamiento de los riesgos.

La base fundamental en la que se sustenta la norma es el establecimiento del contexto en el que opera la organización.

Hablamos de contexto tanto interno como externo. En este sentido, se trata de los entornos correspondientes en los que la entidad quiere alcanzar sus objetivos, establecer el proceso de gestión de riesgos y definir los criterios de evaluación de los mismos.

A la hora de seleccionar la opción de tratamiento de riesgos, la norma ISO 31000 ofrece una lista de posibles elecciones, que se pueden aplicar de forma individual o concurrente. Se trata de:
  • Evitar el riesgo, tomando la decisión de no comenzar o no continuar la actividad que desemboca en el riesgo en cuestión.
  • Aceptar o aumentar el riesgo para poder concretar una oportunidad.
  • Remover la fuente del riesgo.
  • Cambiar la probabilidad.
  • Cambiar las consecuencias o impactos.
  • Compartir el riesgo con terceros, incluyendo contratos y financiación del riesgo.
  • Retener el riesgo por decisión propia.
Este proceso de gestión de riesgos se cierra gracias a la interconexión de las etapas mencionadas anteriormente (establecimiento del contexto, evaluación de riesgos, constituida por la identificación, análisis y evaluación de riesgos, y el tratamiento de los riesgos) y a la comunicación y consulta por un lado y el monitoreo y revisión por otro.

Para el caso de la gestión de riesgos inmersa en ISO 9001:2015, esta metodología es una de las opciones propuestas. Cada organización decidirá la que mejor se adapte a sus necesidades. En el actual borrador de la norma ISO/DIS 9001, no se exige ninguna metodología en concreto.

Tomado de: https://www.isotools.org/

martes, 21 de septiembre de 2021

FORTALECIENDO CAPACIDADES PARA ENFRENTAR EL COVID-19

En cuestión de meses, las empresas y las organizaciones se han visto necesariamente fortaleciendo capacidades para enfrentar el Covid-19. 

De manera inevitable, la fuerza laboral, el flujo de caja y la cadena de suministro se han visto interrumpidas, en un momento u otro, frente a las necesidades sanitarias.

La toma de decisiones y la implementación de medidas hoy tienen que ser más rápidas que nunca para llegar a fortalecer capacidades en el interior de la empresa. De la agilidad de los líderes dependerá la resiliencia que presenten las organizaciones frente al Covid-19 y su consecuente crisis.

Pero, ¿Qué áreas y qué aspectos deben tenerse en cuenta cuando se están fortaleciendo capacidades para enfrentar el Covid-19?

Atención a las novedades

En el caso de esta pandemia, a la hora de tratar de enfrentar el Covid-19, es preciso estar al tanto de su evolución día a día. En función de los cambios acontecidos los planes de la empresa u organización deberán ser adaptados. El seguimiento diario será clave para el fortalecimiento de capacidades, siempre atendiendo a datos e informaciones oficiales.

Fuerza laboral

La correcta gestión de la fuerza laboral de la empresa será vital. En el ejercicio de fortalecimiento de capacidades será preciso que se lleve a cabo una revisión exhaustiva de las normas de seguridad y salud, el modo en que se cubrirán las ausencias forzadas del trabajo como consecuencia del Covid-19, así como todas las políticas internas.

Ahora bien, si se cuenta con un compromiso real fortaleciendo capacidades para enfrentar el Covid-19 será necesario, que además de todo ello, los equipos de trabajo cuenten en todo momento con información acerca de la situación de la organización. Los mensajes transmitidos por los directivos a este respecto tendrán que presentar un tono claro y cercano, guiando en este sentido el comportamiento y la forma de actuar de los empleados ante esta situación excepcional.

Los mensajes deberán girar en torno a la forma de proceder de cada uno de los equipos de trabajo, así como incluir estrategias para mantener un funcionamiento efectivo. Frente a la situación de pandemia provocada por el Covid-19, es preciso entender el perfil profesional de cada uno de los trabajadores de la empresa.

Flujo de caja y seguros

La situación excepcional que se viene viviendo desde hace meses ha provocado y continúa provocando cambios inesperados, como retrasos en los servicios o la pérdida descontrolada de clientes. Todo ello tiene un efecto directo sobre el flujo de caja de la organización o de la empresa.

Ante tanta incertidumbre y cambio negativo adquiere gran importancia, para enfrentar el Covid-19, el desarrollo de un pronóstico. De este modo será posible la mejora de la comunicación con los proveedores financieros. Igualmente, es el momento oportuno para hacer una revisión profunda de la cobertura de los seguros con los que se cuenta y sus condiciones ante situaciones como la actual.

Foco sobre la continuidad del negocio

Antes del impacto de la pandemia es cierto que muchas empresa y organizaciones ya contaban con planes de continuidad del negocio. Sin embargo, la aparición del Covid-19 ha constituido una situación sin precedentes y muy crítica, llevando a las empresas al límite.

Ante la experiencia de las diferentes olas de contagios ya sufridas en todo el mundo y la vivencia de los últimos meses, tratando de fortalecer las capacidades de la organización, es preciso comprobar que se cuenta con los suministros y los recursos necesarios ante cualquier nuevo escenario que pueda acontecer. Para enfrentar el Covid-19 garantizando la continuidad del negocio hay que estar preparado para cualquier posible volatilidad de precios en bienes y servicios, así como para una supuesta escasez repentina.

Merece una mención especial para la garantización de la continuidad del negocio la capacidad del equipo para trabajar desde casa. Esto va de la mano fortaleciendo capacidades para enfrentar el Covid-19 de la actualización adecuada de la política de riesgos, protección de datos y ciberseguridad de la empresa.

Stakeholders

El compromiso con los stakeholders en situaciones límite como la actual cobra vital importancia. La comunicación en este sentido tiene un papel central fortaleciendo capacidades en el interior de la empresa u organización.

Informar de cualquier variación a los clientes y estar en constante contacto los proveedores será clave para enfrentar el Covid-19. Todo ello sin perder de vista y teniendo en cuenta que los propios proveedores también pueden estar experimentado problemas en su negocio consecuencia de la crisis sanitaria.

Responsabilidades tributarias

Pese al impacto del coronavirus y a la crisis mundial las responsabilidades tributarias no desaparecen. No obstante, la posible disminución de las ganancias de la empresa puede dificultar esta tarea.

Ante esta situación es necesario que se esté al tanto de las subvenciones, descuentos o préstamos a los que se puede acceder fortaleciendo capacidades para enfrentar el Covid-19. Habrá que tener también muy presente cuáles son las fechas de auditoría y siempre que sea preciso, tratar de retrasarlas o de llevarlas a cabo de manera telemática.

Tomado de: https://www.isotools.org/

DOCUMENTAR LAS NO CONFORMIDADES SEGÚN ISO 9001

¿Qué son las no conformidades según ISO 9001:2015? ¿Cómo debemos documentar una no conformidad? ¿Qué aspectos debemos tener en cuenta? ¿Cuándo podemos cerrar una no conformidad? ¿Cómo evidenciamos el correcto cierre de una no conformidad?

Primero de todo debemos saber ¿Qué es una no conformidad?

Una no conformidad es un incumplimiento de un requisito de la norma.

Con esta definición podemos encontrar diferentes aspectos dentro del mismo sistema que pueden causar una no conformidad, como por ejemplo:

– Las derivadas de las incidencias encontradas durante las auditorías internas, externas e inspecciones. ya que en estos procesos de auditoría se evalúan todos los requisitos de la norma y se detallan las desviaciones o incumplimientos de los requisitos de la norma.

– Las derivadas de las reclamaciones (quejas) de las partes interesadas (clientes, proveedores…). Si una parte interesada realiza una reclamación, es muy posible que alguno de los requisitos de calidad, plazo, coste, etc… no se cumpla según lo acordado y por lo tanto debemos analizar el origen de la queja, así como su causa, con la finalidad de darle una solución y mantener los requisitos exigidos en el sistema de gestión de calidad, definido tanto en los procedimientos como en la información documentada.

– Las derivadas de una no conformidad de producto. En este caso puede existir por ambas partes: o bien la empresa recibe un producto de un proveedor que no cumple con los requisitos de calidad exigido y por lo tanto le tenemos que dar una solución al problema detectado; o bien nuestra empresa sirve al cliente un producto que no cumple con los requisitos de calidad y del cliente, y por lo tanto se le debe dar una solución después de estudiar la causa.

– Las derivadas de una no conformidad de servicio. Es exactamente como el de producto, puede ser que un subcontratista no realice su servicio con los requisitos exigidos o bien que nuestro servicio no sea el correcto.

OBSERVACIÓN: tanto si proveedor te ofrece un producto que no cumple con los requisitos exigidos como un subcontratista que incumple las exigencias exigidas, se tendrá en cuenta a la hora de evaluar a los proveedores y subcontratistas, y puede ser dependiendo de los criterios establecidos en vuestro procedimiento de evaluación de proveedores y subcontratistas, que alguno deje de proveer y subministrar a vuestra empresa, penalizándolo y sacándolo de vuestro listado de proveedores y subcontratistas aprobados por la Dirección.

¿Se debe realizar un procedimiento específico de No conformidades?

Efectivamente, es importante redactar una metodología estableciendo las diferentes no conformidades, y estableciendo los criterios y requisitos de exigencias en cada uno de los casos. Muchas veces, en el mismo procedimiento se pueden incluir las acciones correctivas.

¿Qué son las acciones correctivas?

El objetivo de estas acciones es eliminar causas reales y potenciales de problemas o no conformidades, evitando así que estas incidencias puedan volver a repetirse.

Algunas, por no decir la mayoría de no conformidades, no necesitan acciones correctivas, ya que simplemente son incidencias puntuales que no tienen porque repetirse. En el caso que, al analizar las causas de las no conformidades detectadas, si observamos que puede ser que se repita la misma incidencia, deberemos abrir una acción correctiva. Dependiendo de la naturaleza de ésta, también deberemos tener en cuenta y analizar si se considera necesario incluirla e identificarla como un riesgo, y consecuentemente deberíamos aplicar la metodología de Gestión de riesgos definido en el sistema de gestión de calidad.

¿Cómo documentamos las no conformidades?

Del procedimiento redactado donde se establece la sistemática a seguir, deben colgar las informaciones documentadas que evidencien el tratamiento de las incidencias: el formato de no conformidades y el registro de control de las no conformidades. Y si insertamos el tratamiento de las acciones correctoras en el mismo procedimiento deberemos incluir en la información documentada el formato de acciones correctivas y el registro de control de éstas.

¿Qué debe contener el formato de No conformidades?

En la siguiente imagen os muestro un modelo de formato que contiene todos los aspectos que se deben identificar en una No conformidad. Como siempre os comento el formato es libre, podéis hacerlo como queráis, siempre y cuando quede bien documentado.


En este caso, con la finalidad de simplificar, he utilizado el mismo formato para las no conformidades derivadas de las reclamaciones por parte del cliente, no conformidades de producto y no conformidades de servicio. Hay muchas empresas que disponen de un formato diferente para cada una. Eso, como siempre, deberéis decidir y aplicar vuestro criterio.

Cuando nos realizan una auditoría y tenemos que realizar un pliego con la resolución y cierre de las no conformidades detectadas, deberíamos utilizar el mismo formato que para las no conformidades derivadas de reclamaciones de los clientes, de producto o servicio. En el caso que queramos utilizar otro formato deberéis incluirlo como información documentada o bien en este procedimiento o bien en el específico de auditorías.

Fuente: Asesor de Calidad

Tomado de: https://contauditorizate.wordpress.com/


lunes, 20 de septiembre de 2021

CÓMO MEJORAR EL COMPROMISO EN CALIDAD DE LOS TRABAJADORES SEGÚN SU PERSONALIDAD

La mayoría de expertos en gestión laboral coinciden en dos cuestiones diferentes, una de ellas es incrementar los niveles de productividad empresarial, siendo necesario mantener motivados a todos los integrantes del equipo humano. 

Otra parte es el propio cuerpo humano, la parte más difícil de administrar.

Las personas no son máquinas y, por lo tanto, para funcionar de forma óptima es muy importante que los empleados se encuentren con la capacitación técnica necesaria, pero no es lo único a tener en cuenta. La parte emocional es muy importante, y si las personas no se encuentran satisfechas con la organización, no se sienten cuidadas y valoradas, y el clima laboral no es el mejor no van a rendir al cien por cien, por lo que los resultados se resentirán de forma negativa. 

La motivación de los empleados es un arte. En este arte se deben fusionar tanto aspectos técnicos como cuestiones que tiene que ver con tener mano izquierda y saber comportarse de forma asertiva y empática con los diferentes miembros de la empresa. Un aspecto que puede suponer un problema para la dirección de equipos humanos es eso precisamente que se está tratando con personas, exactamente un grupo de personas que deben trabajar juntos para conseguir un objetivo. Cada persona tiene también sus propias metas personales y diferentes formas de ver las cosas. Por esto, cada incentivo o acción que se lleve a cabo para motivar a los trabajadores puede funcionar de forma distintas en cada persona.

Las claves para tener motivados a los equipos de trabajo son: 

  • Definir una estrategia completa
  • Elegir los puestos intermedios más adecuados
  • Llevar a cabo políticas de incentivos
  • Cuidar el entorno
  • Minimizar la presión y el estrés
  • Analizar y medir los resultados obtenidos desde una perspectiva colectiva
  • Evitar caer en la rutina y en la falta de alicientes
  • Facilitar la conciliación familiar y la relación profesional y personal
¿Cómo motivar al equipo para que se lea las políticas de cumplimiento, sea abierto en las auditorías o aumente los riesgos?

Motivar al equipo de trabajadores en calidad suele ser difícil y puede volverse aún más difícil cuando se le presenta un equipo diverso.

No todas las personas responden de igual forma a los métodos de motivación. Si quiere involucrar con éxito a todo el personal, es muy importante que se identifique cual es la motivación de los diferentes tipos de personalidad.
La motivación de los empleados es un arte. En este arte se deben fusionar tanto aspectos técnicos como cuestiones que tiene que ver con tener mano izquierda y saber comportarse de forma asertiva y empática.
Los expertos en motivación incluyen logros, reconocimiento para dichos logros, la capacidad de crecer o avanzar durante la carrera profesional de la persona, el trabajo y la responsabilidad.

Es necesario comprender que es lo que llega a motivar a los diferentes tipos de personalidad no solo la parte de la cultura empresarial, sino que alentará a los empleados a ser la mejor versión de sí mismos en la oficina.

Los diferentes tipos de personalidad y como motivar a cada uno

El curandero

Estas personas suelen ser idealistas imaginativos, que se guían por sus propios valores fundamentales. No solo se preocupan del crecimiento personal, sino también por el crecimiento de quienes le rodean.

¿Cómo motivarlos?

Es necesario conectar con su mente creativa indicándoles la tarea que se debe realizar de forma única. Se les debe empujar para encontrar un ángulo alternativo a un problema en el que no se habían encontrado antes.

El visionario

Estas personas son analíticas, quieren comprender e influir en otras personas. Disfrutan de los desafíos y exploran nuevas ideas.

¿Cómo motivarlos?

Indicarles que no se puede hacer algo, esto hará que su amor por el desafío los motive a demostrarte que estas equivocado. Deben animarlos a abordar las tareas de forma no estructurada, poniendo pocas limitaciones a su ingenio.

El proveedor

Esta personalidad se caracteriza porque son personas sensibles a las necesidades de los demás y quieren complacer siempre que puedan. Prefieren trabajar en un entorno armónico y cooperativo.

¿Cómo motivarlos?

Debe mostrarle como la realización de la tarea podrá mejorar sus circunstancias. Deberá proporcionar una estructura y organización, ya que responden mucho mejor al trabajo que les permita seguir adelante y ver resultados.

El supervisor

Los supervisores son empleados, deseoso de estar a cargo, ordenador, respetuosos de las reglas y concienzudos.

¿Cómo motivarlos?

Establecer una lista de resultado claros y tangibles para realizar un proyecto. Es necesario animarlos a progresar hacia funciones de gestión, ya que es necesario recordarles que son capaces de progresar.

El inspector

Los inspectores suelen ser muy introvertidos, pero no aislados. Se encuentran ansiosos por comprender su función y cumplir con éxito todos los estándares esperados.

¿Cómo motivarlos?

Hágale saber que la finalización de una tarea depende totalmente de el o ella. Trabajar con ellos para crear planes de acción claros que puedan seguir con poca desviación.

El artista

En este caso hablamos de personas espontáneas, enérgicas y sociables. Disfrutan siendo el centro de atención.

¿Cómo motivarlos?

Deberán decirle lo impresionados que se encuentran los demás si completan la tarea. Deberá permitir que sean espontáneos en el lugar de trabajo para poder abordar las distintas situaciones como mejor les parezca.

Tomado de: https://www.nueva-iso-9001-2015.com/

martes, 14 de septiembre de 2021

¿CÓMO AYUDARÁ A MITIGAR LOS RIESGOS DE COMPLIANCE LA FUTURA ISO 37301?

Como asesores, auditores y consultores, nos consta que en las organizaciones incurren en incumplimientos variados por ignorancia y no por mala fe. 

Y el desconocimiento les juega malas pasadas a los trabajadores, puesto que no conocer las leyes, reglamentos o cláusulas de los contratos, códigos y estándares internacionales, no justifica que estos no se incumplan. 

Allí es cuando surgen los riesgos a los que nos debemos enfrentar cuando nos subyuga la ausencia de saber. Después de todo, ¿cómo podemos tratar riesgos cuya existencia no nos es familiar? Es como tratarse un padecimiento que uno no puede percibir. ¿Tiene sentido tomar un analgésico cuando sentimos que todo en nuestro cuerpo marcha bien? Absolutamente no.

Las organizaciones, en cuanto a cumplimiento, requieren estar particularmente informadas. Las regulaciones internacionales surgen a borbotones, como si todo en el mundo se pudiera normar. ¿Acaso es posible? Bien, hasta hace unos años los canales de denuncias se limitaban a algunos teléfonos o correos en los que se podía emitir algún reclamo que podría – o no – llegar a resolverse. 

Actualmente se espera la publicación de la norma ISO 37002 para los Sistemas de gestión de denuncias. ¿Alguna vez te imaginaste que la estandarización llegará a afinarse hasta ese punto? Nosotros creemos que era previsible, y que una organización como la ISO estaría al tanto del contexto para estandarizar, en la medida de lo posible, este entorno VUCA tan difícil de domar.

¿Qué es un riesgo de cumplimiento?

El entorno organizacional, como señalamos anteriormente, es cambiante. Los marcos regulatorios y los compromisos inherentes de cada organización están en constante evolución, suceden derogaciones de leyes, publicaciones, actualizaciones… podríamos afirmar que hoy más que nunca, las empresas corren el riesgo de no cumplir con sus obligaciones. Y el riesgo consiste en una serie de amenazas que pueden afectar las operaciones, finanzas o reputación de la compañía. 

Lo primordial para evitarlo consiste en hacer un análisis de riesgos de incumplimiento para entender de qué forma nos exponemos, en qué áreas somos más vulnerables, ¿cuál sería el impacto si no se cumple? y ¿qué hacer ante ello?, ¿qué elementos son potencialmente riesgosos?, ¿a cuántos tipos de riesgos nos enfrentamos y de qué clase es cada uno?, entre otros. Es recomendable que esta evaluación se haga con una frecuencia marcada por la dinámica de cada organización.

Hay muchos tipos de evaluaciones de riesgos, pero la que tiene que ver con el incumplimiento cuenta con elementos diferenciadores. Por ejemplo, está hecha para identificar puntualmente lo riesgos de cumplimiento normativo, esto no tiene que ver con estrategias ni metas. En ese sentido, la norma ISO 37301 será un apoyo esencial, puesto que uno de sus objetivos será ayudar a identificar, jerarquizar y asignar responsabilidades para gestionar los riesgos reputacionales, financieros y operativos relacionados con las obligaciones de cumplimiento.

Al llevar a cabo el sistema de gestión de compliance es necesario confirmar su eficacia con una auditoría interna. La norma ISO 37301 proporcionará requisitos y orientación valiosa que ayudará a dilucidar cuáles son los riesgos y de qué manera se abordarán. Los encargados del cumplimiento asignarán tareas a cada equipo y/o individuo correspondiente, con el propósito de evitar que se irrespeten las políticas de la organización y del país, que se incurran en malas prácticas y en comportamientos antiéticos, o se violen leyes. 

Esas acciones podrían evitar el pago de multas elevadas, encarcelaciones, sanciones, pérdida de confianza por parte de inversores, caída de los precios de las acciones, daños reputacionales y hasta las operaciones podrían verse seriamente limitadas. ¿Qué riesgos serán tratados con mayor prontitud? La norma exhorta a atender los que minen la capacidad de la organización para alcanzar sus objetivos y seguir un enfoque estratégico, que aporte a las ventajas competitivas de la organización.

Los aspectos financieros son cruciales. Por eso la ISO 37301 nos conmina a controlar los riesgos de cumplimiento con las obligaciones adquiridas por la organización, pues las amenazas materializadas pueden derivar en no cumplimientos mayores que comprometerían la continuidad del negocio. Además, la norma constituye una suerte de lista de chequeo en la que son muy relevantes:
  • Leyes, reglamentos y acuerdos con los que la organización debe cumplir en cada lugar en el que lleva a cabo sus negocios.
  • Políticas organizacionales, acuerdos y convenios contractuales.
  • Políticas empresariales basadas en la cultura organizacional, valores o influenciadas por el marco legal.
Si el marco regulatorio se globaliza de forma cada vez más rápida, las organizaciones corren el riesgo de no adaptarse prontamente y de caer en el no cumplimiento, en especial si las empresas tienen presencia internacional, aunque las pymes también pueden formar parte de los potencialmente afectados. Por eso el entramado que compone al compliance puede resultar intrincado, complejo, y hasta impracticable. 

No obstante, la norma ISO 37301 viene en nuestro auxilio para ayudarnos a hacer evaluaciones de riesgo bien minuciosas, puesto que la consciencia acerca de la exposición puede ser clave para anticiparse a los riesgos y evitar que se materialicen. Así será más sencillo mantener una reputación favorable, evitar los desastres que acarrea el incumplimiento y hacer del compliance una ventaja competitiva.

Tomado de: https://www.isotools.org/

lunes, 13 de septiembre de 2021

¿CÓMO ALINEAR LA GESTIÓN DE RIESGOS A LOS OBJETIVOS DE DESARROLLO SOSTENIBLE?

Las organizaciones para garantizar su permanencia en el mundo de los negocios requieren la asignación y uso de recursos de diferente tipo, como son, financieros, humanos, tecnológicos y de infraestructura, que brinde a los involucrados de todos los procesos las herramientas mínimas necesarias para la ejecución de tareas que aporten al cumplimiento de los objetivos definidos por la alta dirección.

Tramitar la solicitud de recursos debe hacerse con anticipación, con el fin que la organización planifique y evalúe los tiempos que tomara conseguirlos, al igual que los que se identifiquen sobre la marcha que en la mayoría de casos lleva a la alta dirección a sesiones de evaluación extraordinarias donde se defina en tiempo récord su viabilidad para que la gestión interna no tenga barreas para cumplir su propósito.

Conseguir los recursos necesarios para el buen funcionamiento de la organización tiene asociado diferentes factores que se deben evaluar para un uso eficaz, hay que tener en cuenta que estos son limitados con un panorama de riesgos amplio. La identificación de los riesgos inherentes debe contemplar la ejecución de todas las etapas del riesgo para que los controles sean eficaces y los elimine o mitigue al máximo.

El riesgo residual resultante de la implementación de controles es el insumo de entrada para la definición de unos nuevos o ajuste de los existentes, recordemos que para medir la eficacia de estos es necesario dejar que el tiempo avance y ver si en realidad controla la situación que se presente, la definición de controles no es garantía de que los riesgos no se van a materializar, por el contrario, no tener un seguimiento estricto no da evidencia que el sistema está funcionando.

El desarrollo en las organizaciones es la base para la permanencia en el ambiente empresarial, cada vez es más frecuente ver como el nivel competitivo entre estas da como resultado productos y servicios más funcionales y durables para el consumidor, aumentando el nivel de satisfacción que es el objetivo que la organización busca desde su nacimiento.

La definición de objetivos de diferente tipo en la organización, establece el cumplimiento de metas en todos los procesos. la alta dirección debe definir e implementarlos logrando el beneficio de todas las partes interesadas y al mismo tiempo el crecimiento de la misma. La concentración de esfuerzos en el logro de los objetivos se traduce en bienestar para todos los involucrados y alinear el crecimiento en general.

La operatividad organizacional para el desarrollo sostenible debe garantizar disponibilidad y acceso a los recursos para las diferentes generaciones ya que estas van a generar cambios desde el interior y en beneficio de más generaciones. Todos los aspectos que se deben evaluar son importantes, unos con más concentración de esfuerzos que otros como lo es financiero, identificado como uno de los más críticos por su afectación directa de factores externos.

El sistema de gestión de riesgos es el aliado estratégico en el logro de los objetivos, identificar situaciones de alto impacto permite a la organización prepararse ante la ocurrencia y da un grado de blindaje a todos los procesos y reconocimiento a las partes interesadas externas. Cada tarea que se realice tiene asociados factores que tienden a entorpecer la gestión.

En este caso todas las tareas que se ejecuten dentro de la organización deben tener identificados evaluados y controlados los riesgos, es importante que se involucren en la matriz de riesgos para conocer la probabilidad de ocurrencia y el impacto si ocurre. Hay que resaltar que una buena evaluación requiere de un recurso humano con formación y experiencia en riesgos para que analicen la información desde diferentes puntos de vista y con base en el comportamiento del entorno.

Los riesgos entendiéndolos como una situación inesperada capaz de afectar considerablemente la operatividad de una organización, establece como punto de evaluación el manejo de proyecciones por medio de información recopilada como herramienta de planificación, anticipar la ocurrencia de estos implica la apropiación de una cultura preventiva que ayude a controlar anticipadamente cualquier evento inesperado.

La alineación de los objetivos con la gestión del riesgo, permite que la organización no se vea afectada por factores internos y externos, garantizando la sostenibilidad y el cuidado de todas sus partes interesadas que son quienes justifican la existencia de la organización.

Tomado de: https://www.isotools.org/

GUÍA PARA IDENTIFICAR Y GESTIONAR RIESGOS CORPORATIVOS

La identificación de los riesgos corporativos constituye el primer paso para poder plantear una metodología de gestión del mismo acorde a cada organización.

Para realizar la identificación de los riesgos podemos apoyarnos en el siguiente cuestionamiento.

¿Qué puede pasar?

Es decir, que eventos pueden interferir en la consecución de los objetivos planteados para la organización, para ello se requiere pleno conocimiento de los objetivos y metas, de los factores internos y externos que intervienen en la gestión misma de la organización. 

Cabe aclarar que a partir de esta reflexión también se pueden identificar oportunidades, tema que abordaremos en otra ocasión.

¿Cuáles son las fuentes, los orígenes que pueden generar riesgos?

Para ello se tiene como base los factores internos y externos a la organización, la idea es identificar la existencia de debilidades y o Amenazas en los mismos, ejemplos de factores.

Internos:
Productos y /o servicios.
Cultura organizacional.
Comunicación.
Estructura organizacional.
Talento Humano.
Tecnología.

Externos:
Normatividad legal.
Cambios económicos.
Pandemias.
Proveedores.
Competencia.
Mercado.

Otras técnicas que se pueden utilizar en la identificación de riesgos son:

Estudio de los procesos: ayudan con la identificación del riesgo que se deriva de las operaciones (Operativo).
Lluvia de ideas: en la que participen los empleados y manifiesten los riesgos que han identificado en su proceso.
Entrevistas: a los líderes de procesos y que estos puedan expresar las inquietudes.
Benchmarking: compara con otras organizaciones del mismo sector y que tengan en común factores como el tamaño, el posicionamiento.

Palabras clave:

Riesgo inherente: es aquel riesgo propio por el desarrollo de la actividad.
Riesgo residual: es aquel riesgo que permanece a pesar de haber implementado medidas de control.
Controles: es una medida de protección, que busca garantizar el desarrollo de las tareas y /o actividades enmarcadas en los estándares.

Una vez identificados es importante asignarles una clasificación, dicha clasificación posteriormente se orientará en los posibles controles y soluciones a los mismos, entre las clasificaciones más utilizadas tenemos: riesgos operativos, financieros, tecnológicos, estratégicos, de imagen entre otros.

Es importante también describir el riesgo, indicar cuáles son las causas que lo origina y las consecuencias que pueden generar los mismos.

Posteriormente asignar unas escalas de evaluación para el riesgo inherente, ese riesgo que existe de forma implícita por el hecho de desarrollar esa actividad, es importante realizar un análisis del mismo y asignarle un nivel para posteriormente establecer controles.

Determinar los controles que se van a aplicar sobre el riesgo identificado, para ello es importante tener claridad en aspectos como quién (Cargo- rol) será el responsable de llevar a cabo ese control, la periodicidad con que se debe aplicar, el tipo de control, si es un control que depende de aplicaciones informáticas, de la ejecución de una tarea por parte de una persona, si se encuentra o no documentado para garantizar la transferencia del conocimiento, que evidencias se dejan de la aplicación del mismo, si existen indicadores que midan la efectividad entre otros.

Una vez se determina el o los controles para los riesgos determinar la efectividad de los mismos, y posteriormente evaluar el riesgo residual y establecer las políticas de respuesta ante los mismos (Asumir, compartir, transferir).

Con base en los criterios anteriores y teniendo en cuenta aquellos riesgos que, aunque se han implementado controles el nivel sigue siendo el mismo, establecer planes de acción enfocados a en primera medida que no se materialicen o en caso de hacerlo que permitan minimizar las consecuencias negativas.

A continuación, se ilustra un ejemplo sencillo y genérico para dar una explicación práctica de los conceptos anteriores.

Identificación.

Nombre del riesgo: no alcanzar los objetivos de un proyecto porque se definió mal el alcance.
Descripción: no se logran los objetivos del proyecto ya que, al alcance ejecutado, es menor al alcance definido.
Clasificación: operativo (de gestión de proyectos)
Causas: falta de una metodología de gestión de proyectos, falta de experiencia y o conocimiento en el producto o servicio.
Consecuencias: incumplimiento de plazos de entrega, rechazo de los entregables del proyecto, sobrecostos.

Riesgo Inherente:

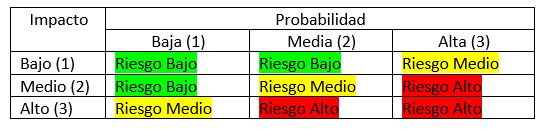
Basándose en una calificación que involucre probabilidad vs impacto y creando por ejemplo una matriz de 3×3 tenemos:

Riesgo inherente: Impacto (Alto 3) * Probabilidad (Media 2) = Riesgo Alto (6)

Controles:
Descripción: revisión detallada del alcance contratado, acta de inicio del proyecto aceptada por el cliente y firmada dónde está muy claro el alcance y exclusiones del mismo
Responsable: director del proyecto
Periodo de aplicación: al inicio del proyecto.
Clasificación: manual.
Indicadores asociados: % de proyectos ejecutados de acuerdo al alcance.

Riesgo Residual: Impacto (Alto 3) * Probabilidad (Baja 1) = Riesgo Medio (3)
Política de respuesta: asumir el riesgo.
Plan de acción: realizar reuniones de seguimiento del proyecto, responsable: director del proyecto, fecha de ejecución: al inicio de cada fase.

Como vemos la identificación y gestión de riesgos implica un conocimiento profundo de la actividad de la organización, las interacciones que estas generan y los resultados previsibles que se derivan de las mismas.

Para más y mejor información: ideaconsultoresasesores@gmail.com

Tomado de: https://www.isotools.org/

LOS CINCO ENEMIGOS DE LA CALIDAD

“Como seres humanos, nuestra grandeza descansa no tanto en nuestra capacidad para rehacer el mundo, sino en el poder de rehacernos nosotros”. W. Edwards Deming.

Cualquier proceso de implantación, mantenimiento y mejora de un Sistema de Gestión de Calidad tiene una serie de “enemigos” potenciales que pueden afectar seriamente a la integración de la calidad en el “ADN” de una organización.

Los que trabajamos como Consultores o Responsables de Calidad tenemos claramente identificados estos problemas potenciales, siendo una de nuestras actuaciones relevantes el actuar con objeto de evitarlos. 

1. La falta de compromiso de la Dirección (incluyendo el miedo al cambio que ocurre en muchas entidades). 

El empuje, convencimiento y la proactividad (defendida como primer hábito por Covey) de la Dirección con el Sistema de Gestión de Calidad implantado (o a implantar) en una entidad puede uno de los factores determinantes en su “éxito” y aprovechamiento. 

La implicación de la Dirección y su actuación como “guía” de la empresa determina los recursos a poner en juego así como el “horizonte” que se espera del Sistema de Gestión.La credibilidad y liderazgo de la propia Dirección evitando las llamadas "enfermedades mortales" debe "amparar" cualquier desarrollo relacionado con la calidad y el cambio que representa en la entidad. La política de la calidad únicamente por el sello impide su integración global en la entidad y la apuesta posterior por líneas de actuación analizadas y contrastadas que aporten progresivamente mejoras a la organización.

2.   Un defectuoso análisis de los procesos. 

Teniendo en cuenta la actual orientación de los Sistemas de Gestión a la mejora progresiva de sus actividades y procesos así como la su orientación a "controlar" los factores externos que pueden afectar a la organización una “mala” definición de dichos procesos así como no tener en cuenta factores externos importantes conlleva a errores “encadenados” en relación a las diversas áreas de la entidad, distribución de los recursos necesarios (tanto humanos como materiales) y programación de actuaciones de mejora (un buen análisis DAFO suele ayudar a determinar una fiable línea inicial). 

Como consultores uno de nuestros primeros retos en el apoyo a una entidad es conseguir una foto fiable de la estructura de la empresa y su organización así como del “flujo de trabajo y papeles” existentes de cara a plasmar y optimizar todos los “procesos” seguidos por la entidad desde la delimitación de los requisitos de sus clientes hasta su control de satisfacción pasando por todas las áreas internas de la empresa.

3. Un sistema documental “farragoso” y complicado. 

Generalmente enlazado con el punto anterior (aunque no siempre pues en mi trabajo he observado sistemas documentales que van por un lado y procesos que llevan el sentido contrario), la generación de un sistema documental y de registros (sobre todo) tremendamente “pesado” y “lento” provoca una ralentización de los trabajos del personal así como un exceso de redundancias e incluso una excesiva recogida de datos, que además tiende a ser difícil en su actualización (aún recuerdo los “megacódigos” empleados en los años ´90 para la identificación de documentos y registros) y que en muchas ocasiones no considera la cultura empresarial existente en la empresa.

4.    La falta de participación del personal (la pasión que definiría Hamel). 

Al igual que la implicación de la Dirección este puede ser considerado como otro de los puntos más relevantes. La calidad se genera por el trabajo de todos los integrantes de la empresa para lo cual es necesario que el personal sea partícipe del sistema generado. Las acciones formativas (correctamente dirigidas a cada área), las sesiones de concienciación y especialmente su participación en la generación y revisión de los registros  que van a emplear son actuaciones relevantes que tienen como fin el facilitar “la entrada” de los trabajadores en el sistema de calidad y muy en especial los cargos intermedios de la organización. 

En buena medida la calidad exige una formación asimétrica aplicando en muchas ocasiones Modelos de Liderazgo Situacional.

5.  Falta de capacitación, medios, autoridad o implicación del Responsable de Calidad (o departamento correspondiente). 

En la mayor parte de las entidades el “peso” del Sistema de Gestión es “delegado” en la figura del Responsable de Calidad. Este cargo debería desempeñarse por una persona “activa” y muy cercana a la Dirección, sin embargo estas premisas se “incumplen” en muchas entidades. Esta situación coloca a la calidad en un “segundo plano” y complica de forma importante su correcta implantación. La necesidad de unos mínimos conocimientos de la norma 9001 (o del modelo EFQM), así como del empleo de las herramientas de calidad principales son requisitos indispensables para desarrollar este papel. Su actividad de “enlace” entre la Dirección y las diferentes áreas de la empresa obliga a un buen conocimiento de la misma y una interrelación fluida por con la Dirección. 

En muchas ocasiones (y en esto los consultores debemos hacer también autocrítica*) el apoyo de un consultor externo (que actúa, o debería actuar, como "trabajador del conocimiento") no “cubre” y ampara correctamente al Responsable de Calidad y el equipo que debería formarse ente el consultor y el Responsable en beneficio de la organización no funciona (para desesperación de la Dirección).

*Observación. Todo lo expuesto en el punto cinco puede “trasladarse” al la figura del consultor pues dentro de sus obligaciones está la de trasladar a la empresa sus conocimientos (y especialmente al Responsable) y metodología para lograr la mejor integración del sistema.

Estos pueden ser considerados los “demonios” principales que pueden “echar por tierra” cualquier Sistema de Gestión. Desde mi punto de vista aspectos como la falta de recursos o el mal planteamiento de indicadores y objetivos pueden ser considerados como “efectos” asociados los aspectos enumerados arriba. Los efectos más claros tal y como comenta en su artículo un buen compañero Albert Surinyach es que el 5 % de las empresas no consigue acreditarse y que el 15 % no supera la primera auditoría de seguimiento.

“Mejorar la calidad requiere un cambio cultural, no sólo una nueva dieta”. Philip B. Crosby empresario y consultor estadounidense.

Autor: José Daniel Blanco Alonso

Tomado de: https://dbcalidad.blogspot.com/

viernes, 10 de septiembre de 2021

PASOS Y CONSIDERACIONES FRENTE A LA CERTIFICACIÓN DE LAS NORMAS ISO

En la actualidad, las normas ISO son una de las formas más efectivas para la optimización de los procesos inherentes a las empresas.

Aunque ya se ha comentado en varios de los artículos que se han ido publicando, las normas ISO no son obligatorias ni tienen rango de ley. Por el contrario, son normas de carácter voluntario y no todas son certificables.

Además, el beneficio de implementar una o varias normas ISO en una empresa es bastante amplio.

Así, las empresas que las implementan y certifican, adquieren una ventaja competitiva y de mercado que, en ocasiones, las hace prácticamente imprescindibles para seguir existiendo.

Las normas ISO abarcan gran cantidad de temáticas de gran importancia, como es la calidad, el medio ambiente, la seguridad y salud laboral, la responsabilidad social, seguridad de la información, o la propia gestión de riesgos.

En este sentido, una empresa puede implementar tantas normas ISO como quiera y convenga, y certificarse en cada una de ellas.

Certificarse en una norma ISO denotan compromiso en la mejora y calidad, y es por ello que es un distintivo y referente de cara a clientes y mercados potenciales.

Obtener la certificación con la ayuda de un software

Cuando la empresa implementa alguna de las normas ISO, debe establecer una estrategia que incluya objetivos afines a la misma.

A este respecto, algunos software del mercado son de gran ayuda para integrar la estrategia y hacer que el Sistema de Gestión basado en la norma implementada, funcione de manera correcta.

Así, aunque existen otras herramientas que permiten la gestión de normas concretas, se adapta a todas las que tenga implementadas, considerando tanto el contexto como las características más específicas de la empresa.

Aplicaciones como gestor documental, son esenciales para cumplir con la estrategia de las normas ISO implementadas.

Consideraciones frente a la solicitud del certificado de normas ISO

Implementar una norma ISO, no obliga a solicitar la certificación, si no que puede simplemente cumplir con parte de los requisitos de esta a modo de mejoramiento interno.

Certificarse cuesta tiempo y dinero

Es decir, si una organización decide que es el momento de solicitar la certificación, debe considerar la madurez del Sistema de gestión implementado y el tiempo y dinero que ese camino va a costar.

Igualmente, estudiar la necesidad de obtener la certificación es imprescindible, para que no resulte en una pérdida económica y de inversión de tiempo por parte de los responsables.

Además, una vez obtenida la certificación, la preocupación será mantenerla en el tiempo, hasta que, pasados tres años, se revise y verifiquen la continuidad.
Obligatoriedad del diseño de una estrategia

Ya no es la obligatoriedad, sino la necesidad de que la estrategia y los objetivos del Sistema de Gestión estén alineados, de manera que este funcione correctamente y sea efectivo.

En la estrategia se concretan hasta los más mínimos detalles de actuación del Sistema de Gestión frente a cualquier cambio, incidencia, mejora, etc.

Evidentemente, la estrategia va a ser características de cada empresa, y más compleja cuanto mayor es la organización.
Revisiones de las normas ISO

Cada cierto tiempo y de manera regular, las normas ISO son revisadas, con objeto de optimizarlas y mejorarlas.

Esto ocurre cuando la Comisión ISO lo decide, y entonces se pone en marcha la revisión de la norma y, transcurrido un tiempo prudencial es publicada.

Una vez publicada, las empresas con certificaciones de la versión anterior, dispondrán de un periodo de 3 años para realizar la transición.

Aquí se puede poner de ejemplo la norma ISO 9001:2015, cuyo periodo para la transición terminó en septiembre de este mismo año, tras haber sido publicada en septiembre de 2015.

En cuanto a la transición a la nueva versión, también supondrá unos costes, pero no comparables a los asociados a la certificación.

Organismos de certificación

Las empresas que llevan a cabo las auditorías de certificación, deben estar acreditadas por un organismo de acreditación oficial.
Implementar una norma ISO, no obliga a solicitar la certificación, ya que ésta es voluntaria para la organización…
Pasos para conseguir la certificación

Recopilar información

Esta fase es la más importante de todas, ya que de ella dependerán las demás. A este respecto, es preciso disponer de la norma, la cual puede adquirirse comprándola a través de los organismos oficiales (como ISO o UNE).

No obstante, a no ser que se disponga de personal especializado, lo más usual es acudir a una consultora que de apoyo.

Contacto con el organismo de certificación

En este punto, el organismo de certificación debe considerar si la empresa está preparada para proceder con el proceso de certificación.

Si la considera apta, elabora una oferta, cuyos detalles variarán en función de la complejidad y tamaño de la empresa, ya que de ello dependerá el tiempo a emplear.

Mediciones de referencia

Cuando la empresa acepta la oferta, se procede con las mediciones de cero o referencia. Es así como valoran el grado de cumplimiento con los requisitos de la norma y en qué aspectos debe mejorar.

Desarrollo de la estrategia

Si se detectan debilidades, significa que la estrategia debe mejorarse, para lo cual, en muchas ocasiones es necesario el apoyo de una consultora.

Elegir un Software de gestión

La carga de trabajo y el desarrollo documental es muy amplio, por lo que recurrir a un software puede ser la opción más adecuada.

En este sentido, hay que tener precaución, e investigar las diferentes opciones en base a la norma o normas ISO que se hayan implementado.

Inspección

Una vez mejorada la estrategia y aplicadas las correcciones presentadas por el organismo de certificación, se realiza una segunda inspección. Si entonces se valora como apta, la empresa obtiene el certificado.

Seguimiento anual

El Sistema de Gestión siempre está sujeto a mejoras, por lo que se realizan controles o seguimiento anuales para evaluar su desempeño y renovar la certificación.

En caso de detectar no conformidades, se le ofrece darles solución en un periodo de tiempo determinado, que dependerá de la gravedad de la misma.

Tomado de: https://www.isotools.org/